Общая информация
Инструкция описывает настройку локальной двухфакторной аутентификации с помощью Рутокен MFA в операционной системе Альт с использованием модуля PAM и протокола U2F/FIDO2.
Установка необходимых пакетов
Для работы понадобится 3 пакета:
- pam_u2f – модуль PAM с поддержкой технологий аутентификации U2F и FIDO2.
- libfido2 – пакет создает конфигурацию для модуля pam-u2f и осуществляет процедуру регистрации аутентификатора U2F/FIDO2.
- fido2 – пакет для управления аутентификатором U2F/FIDO2 (например, сброс токена или назначение PIN-кода).
Для установки этих пакетов необходимо открыть терминал и выполнить команду:
$ su -
# apt-get install pam_u2f libfido2 fido2
В ОС Альт Рутокен MFA можно использовать в двух сценариях аутентификации:
- Как второй фактор после ввода логина и пароля в виде прикосновения к токену.
- Как замена ввода пароля на ввод PIN-кода Рутокен MFA и прикосновение к токену.
Установка нового PIN-кода для Рутокен MFA
- Запустите терминал.
- Подключите Рутокен MFA.
Выведите список подключенных устройств. Для этого выполните команду:
$ fido2-token -L
Вывод команды должен быть следующим:
/dev/hidraw1: vendor=0x0a89, product=0x0093 (Aktiv Co. FIDO)
Нужна строка /dev/hidraw1
Выполните команду установки нового PIN-кода:
$ fido2-token -S /dev/hidraw1
Дважды введите новый PIN-код:
Enter new PIN for /dev/hidraw1:
Enter the same PIN again:
Рутокен MFA готов к работе.
Настройка второго фактора
Запустите терминал.
Выполните команду:
$ mkdir -p /tmp/aktivco/
- Подключите Рутокен MFA
Выполните команду:
$ pamu2fcfg > /tmp/aktivco/u2f_keys
В процессе выполнения команды необходимо будет прикоснуться к устройству Рутокен MFA.
Выполните команду:
$ su -
# mkdir -p /etc/aktivco
Выполните команду:
$ su -
# mv /tmp/aktivco/u2f_keys /etc/aktivco/u2f_keys
Выполните команду:
$ su -
# nano /etc/pam.d/system-auth-local-only
Добавьте строку:
auth sufficient pam_u2f.so authfile=/etc/aktivco/u2f_keys
- Сохраните файл /etc/pam.d/system-auth-local-only
Проверьте, что запрашивается касание в момент входа пользователя, выполнив команду:
$ su user
Настройка связки PIN-код+касание
Запустите терминал.
Выполните команду:
$ pamu2fcfg -u <username> >> /tmp/u2f_mappings
# В случае ввода команды без параметра <username> файл конфигурации будет создан для текущего пользователя
В процессе выполнения команды необходимо будет прикоснуться к устройству Рутокен MFA.
В результате должен появиться файл со следующим содержимым:
$ cat /tmp/u2f_mappings
user:hOzdi1ekgoVWLEzQH20uWJmoA3Dwno53zd2WCvlApHwfMVp/zz3+awUbeCL0E3pe,jzL+t6w7vhBgR2wwO+61/g8aliGNbDUpYZj6mxLXain4F1bQB0rvnwzP3n+n/GIXUp5Oiui0Du7/aKP/pE27PQ==,es256,+presence
Настройка для нескольких пользователей
Если необходимо настроить аутентификацию для двух пользователей на одно устройство Рутокен MFA, выполните шаг 3 с указанием нужных пользователей.
Выводы команд cat /tmp/u2f_mappings, необходимо скопировать и внести в файл /etc/u2f_mappings в любом доступном текстовом редакторе.
Файл будет иметь следующий вид:root:8lMm/uSyoGpsGB479EhldWLQEhiGHbPl6q20ATVVprpqtEDR/WomNoDwVHe9ic71,ndk/EAiGuQjgbsWpKSq8NMrJljp+NkLWli5P45fjmh5gKQnZUQ5E1pQd3CMtQ4aRvUod6YQoenAIsIVZiuM4iA==,es256,+presence
user:PIhZbyWfUOgJjeBkXApuP+OMynOwl7lW7jCfEqhTjYAgbi0OTaPHhzZ4s+VeM6db,es9oaEOS5L4yo9DNnoesJqiq8/y2E+xs89BwxNK2mn1g463yCpRaDTkEd9bQE3YRDj6El1suKjv5GUAvwjxevg==,es256,+presence
Выполните команду:
$ su -
# mv /tmp/u2f_mappings /etc/u2f_mappings
Проверить права доступа к файлу
После редактирования файла необходимо убедиться, что доступ к файлу на чтение есть у всех необходимых пользователей.
Выполните команду:
$ su -
# nano /etc/pam.d/system-auth-local-only
Добавьте строку:
auth sufficient pam_u2f.so authfile=/etc/u2f_mappings cue pinverification=1
- Сохраните файл /etc/pam.d/system-auth-local-only
Проверьте, что запрашивается PIN-код Рутокен MFA при входе пользователя, выполнив команду:
$ su user
Please enter the PIN:
Please touch the device.
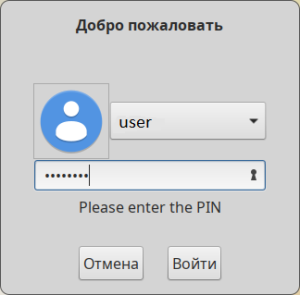
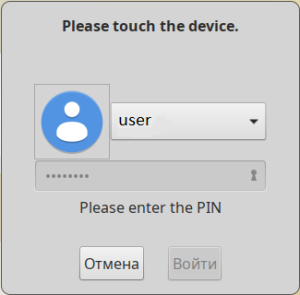
- Проверьте графический вход в систему. Вводите PIN-код и прикоснитесь к токену: